

【緊急】PHPの重大な脆弱性「PHP2Shell」とは?影響を受けるバージョンと今すぐ実施すべき対策
制作/開発 2026.10.28
2026年10月21日、PHPの開発チーム「The PHP Group」は、認証なしで遠隔から任意のコードを実行される可能性がある、2件の重大な脆弱性を公表しました。
今回発見された脆弱性は通称「PHP2Shell」と呼ばれ、WordPressをはじめ、PHPを利用する多くのWebサイトやWebアプリケーションに影響する可能性があります。
脆弱性の深刻度を示すCVSS v4.0スコアは9.2(Critical:緊急)と評価されており、早急な対応が推奨されています。
本記事では、PHP2Shellの概要、影響を受けるシステム、確認方法、具体的な対策について解説します。
目次
PHP2Shellとは?
PHP2Shellは、PHP本体のリクエスト処理やメモリ管理に存在する2件の脆弱性の総称です。
今回公表された脆弱性は以下の2件です。
- CVE-2026-109618:メモリ不足(OOM)発生時の不適切な処理に起因する脆弱性
- CVE-2026-109619:リクエスト処理後に残る不正なメモリ参照に起因する脆弱性
これらの脆弱性が悪用されると、攻撃者がログインや認証を行わずに、遠隔からサーバー上で任意のコードを実行できる可能性があります。
特に注意が必要なのは、WordPressなどのアプリケーション側に脆弱性がなくても、PHP本体が影響を受ける可能性があることです。
実際の攻撃も確認されている脆弱性
2026年10月26日、米国のサイバーセキュリティ・インフラセキュリティ庁(CISA)は、今回の2件の脆弱性を「KEV(Known Exploited Vulnerabilities)」に追加しました。
CISAは、米国政府のサイバーセキュリティ対策を担う機関です。また、KEVは、実際のサイバー攻撃で悪用されたことが確認されている脆弱性をまとめた公開リストです。
つまり、今回の脆弱性は「今後悪用される可能性がある」という段階ではなく、すでに実際の攻撃で悪用されたことが確認されているものです。
そのため、影響を受けるWebサイトやシステムでは、速やかなセキュリティ対策が重要となります。
影響を受けるPHPのバージョンと修正パッチ
2026年10月21日、PHP開発チームは今回の重大な脆弱性に対応するセキュリティアップデートを公開しました。
今回の脆弱性は影響範囲が広く、すでに公式サポートが終了しているPHP 7.4、8.0、8.1についても、深刻度を考慮した例外的な対応として修正パッチのソースコードが公開されています。
対象バージョンと対応状況
| PHPバージョン (影響を受ける範囲) |
修正済みバージョン・対応状況 |
| PHP 8.5(8.5.11以前) | 8.5.12 |
| PHP 8.4(8.4.26以前) | 8.4.27 |
| PHP 8.3(8.3.35以前) | 8.3.36 |
| PHP 8.2(8.2.34以前) | 8.2.35 |
| PHP 8.1(EOL・全バージョン) | 修正パッチのソースコードを公開 |
| PHP 8.0(EOL・全バージョン) | 修正パッチのソースコードを公開 |
| PHP 7.4(EOL・全バージョン) | 修正パッチのソースコードを公開 |
サポート終了バージョンにも異例のパッチ提供
通常、サポートが終了したPHPバージョンには、PHP公式プロジェクトから新たなセキュリティアップデートは提供されません。
しかし今回のPHP2Shellでは、認証なしでリモートコード実行が可能となる重大なリスクがあるため、PHP 7.4、8.0、8.1に対しても例外的に修正パッチが公開されました。
ただし、これらは正式な新バージョンとしてリリースされたものではなく、既存のPHPソースコードに適用するための修正です。
また、Linuxディストリビューションや商用サポートベンダーによっては、修正を組み込んだPHPパッケージが提供されています。
注意点として、PHP 7.4、8.0、8.1に今回の修正パッチを適用しても、公式サポートが再開されるわけではありません。
今回の脆弱性に対応できたとしても、その他の既知の脆弱性が残っている可能性があります。
そのため、修正パッチの適用は緊急対策と位置付け、将来的にはサポート対象のPHPバージョンへ移行することを推奨します。
WordPressサイトにも影響はある?
WordPressはPHPで動作するCMS(コンテンツ管理システム)です。
そのため、WordPress本体やプラグインを最新に更新していても、サーバー側で稼働するPHPに脆弱性が残っている場合、影響を受ける可能性があります。
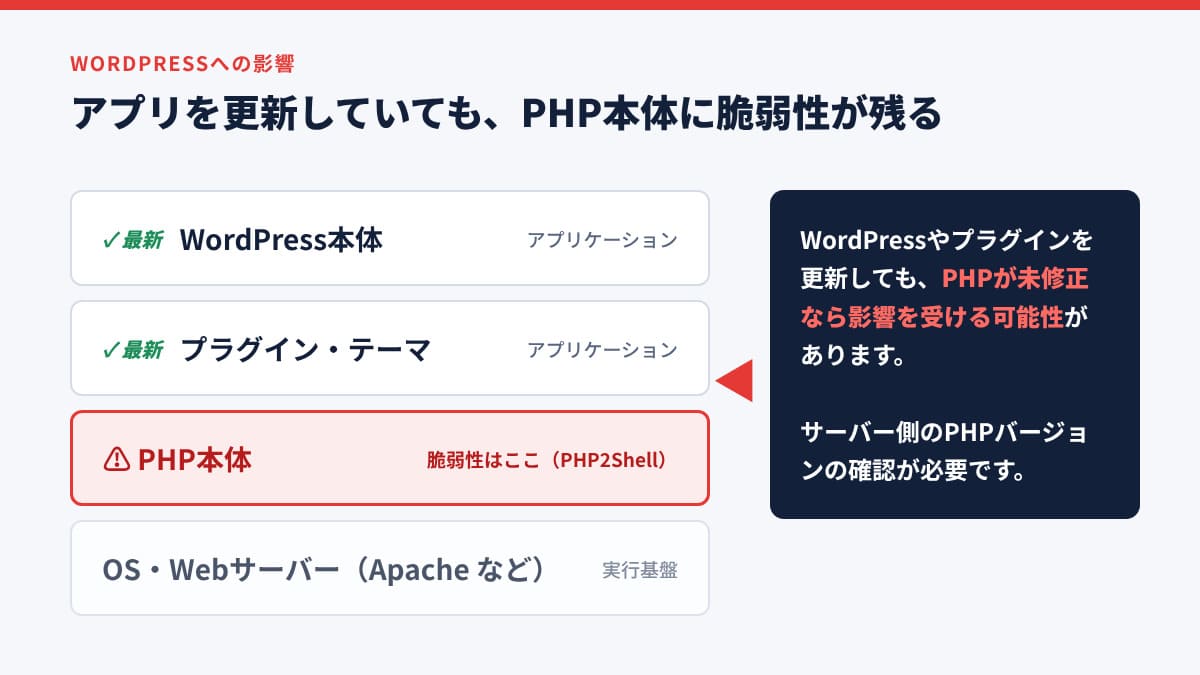
特に、以下のような環境では確認が重要です。
- WordPressを利用した企業サイトやオウンドメディア
- PHPで構築されたECサイトやWebアプリケーション
- AWS、Google Cloud、Microsoft Azureなどのクラウドサーバー
- レンタルサーバーやVPSで運用しているWebサイト
- PHP 7.xやPHP 8.1以前の古い環境
PHPの実行方式によって、脆弱性が悪用される条件やリスクの程度は異なります。
特にApacheのmod_php環境では、アプリケーション固有のコードが実行される前に、認証不要のHTTPリクエストによって攻撃が成立することが実証されています。
PHP-FPM、php-cgi、FrankenPHP、LiteSpeedなどの環境についても影響が懸念されるため、利用環境に応じて修正パッチの適用とセキュリティ設定の確認が必要です。
今すぐ実施すべきセキュリティ対策
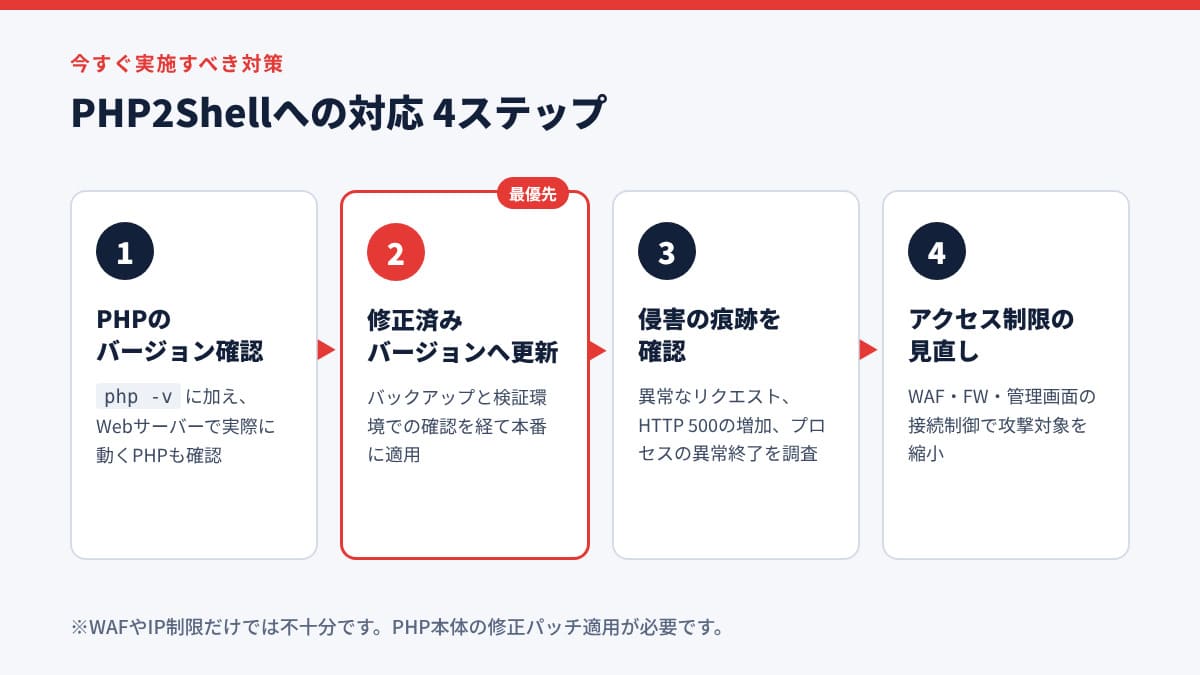
① PHPのバージョンを確認する
まずは、Webサイトやアプリケーションが使用しているPHPのバージョンを確認します。
サーバーにSSHで接続できる場合は、次のコマンドでCLI版PHPのバージョンを確認できます。
php -v
ただし、コマンドラインとWebサーバーで異なるPHPを利用している場合もあるため、実際のWebアプリケーションで使用されるPHPのバージョンも確認しましょう。
また、OSやPHPパッケージの提供元によっては、PHPのバージョン番号を変更せずにセキュリティ修正を適用している場合があります。そのため、バージョン番号だけで判断せず、パッケージのビルド情報や提供元のセキュリティ情報も確認する必要があります。
② 修正済みバージョンにアップデートする
影響を受けるバージョンを使用している場合は、修正済みバージョンへのアップデートを最優先で検討してください。
アップデート前には、バックアップの取得や互換性の確認を行い、可能であれば検証環境で動作を確認した上で本番環境へ適用します。
③ 不正アクセスや侵害の痕跡を確認する
アップデートに加えて、すでに攻撃を受けていないかを確認することも重要です。
WebサーバーやPHPのログから、異常なHTTPリクエスト、HTTP 500エラーの増加、PHPプロセスの異常終了などを調査します。
ただし、ログに異常が見つからない場合でも、攻撃を受けていないと断定することはできません。
④ サーバーへのアクセス制限を見直す
アップデートと併せて、Webサーバーへの不要なアクセス経路が存在しないかを確認しましょう。
ファイアウォールやWAF(Web Application Firewall)によるアクセス制限、管理画面への接続制御、クラウド環境のネットワーク設定などを見直すことで、攻撃対象となる範囲を減らせます。
ただし、WAFやIP制限だけで今回の脆弱性に完全に対応できるわけではありません。PHP本体の修正パッチ適用が必要です。
追加で公表されたPHPの脆弱性について
2026年10月23日、PHP開発チームは、セッション管理機能に関連する別の脆弱性(CVE-2026-115560)についても注意喚起を行いました。
この脆弱性は、今回のPHP2Shellとは別の問題で、特定の設定とアプリケーションの処理が組み合わさった場合に発生する可能性があります。
10月21日に公開された緊急アップデートには、この問題の修正は含まれていません。
PHP開発チームは、修正プログラムが提供されるまでの暫定対策として、必要に応じて session.upload_progress.enabled を無効にすることを推奨しています。
このように、セキュリティ対策では修正プログラムの適用だけでなく、その後に公表される追加情報を継続的に確認することも重要です。
PHPの脆弱性対策は継続的な運用が重要
今回のPHP2Shellは、Webサイトのセキュリティを維持する上で、アプリケーションだけでなく、その実行基盤であるPHPやOSの管理も重要であることを示しています。
WordPress本体やプラグインを定期的に更新していても、PHPやサーバーOSが古いままでは、重大なセキュリティリスクが残る可能性があります。
また、緊急時に迅速な対応ができるよう、日頃から以下のような運用体制を整えることが重要です。
- PHP、OS、ミドルウェアのバージョン管理
- セキュリティ情報の定期的な収集
- 検証環境とバックアップの整備
- アクセスログの保存と監視
- 緊急アップデート時の対応手順の整備
パンタグラフの対応:重大な脆弱性に対する迅速なセキュリティ対策
今回のPHP2Shellに対応する修正パッチは、日本時間の通常業務時間外に公開されました。
しかし、認証なしでリモートコード実行につながる可能性があるという深刻度を踏まえ、パンタグラフでは通常の対応時間を待たず、緊急のセキュリティ対応を実施しました。
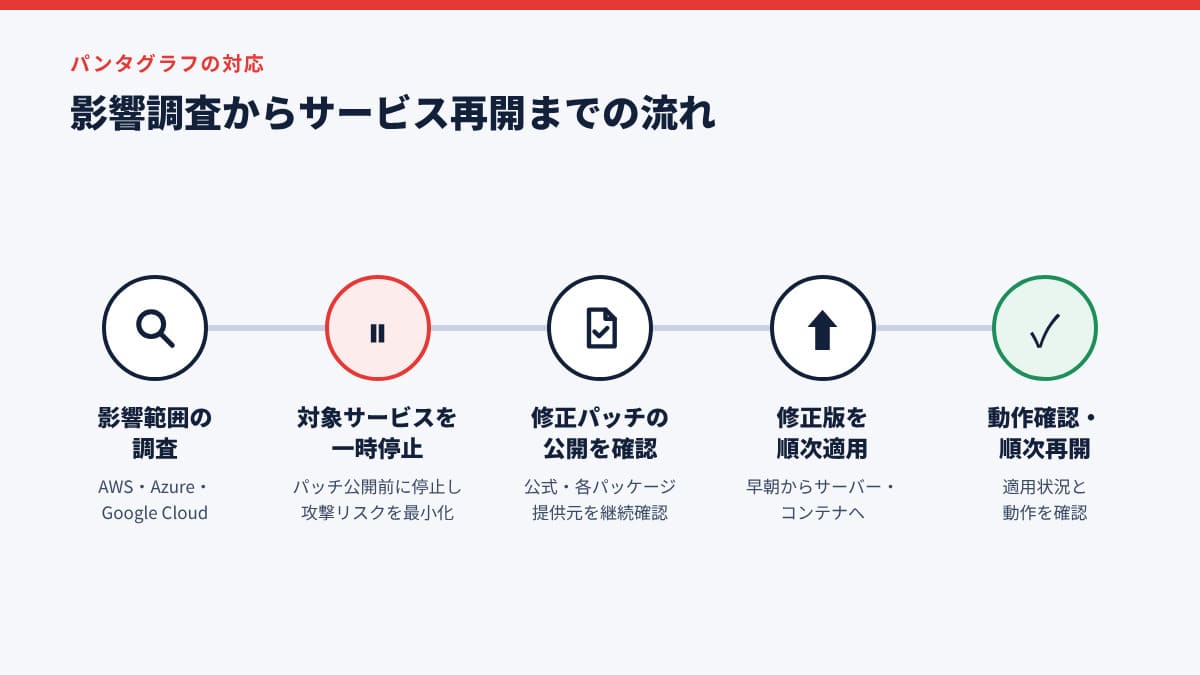
まず、攻撃を受けるリスクを最小限に抑えるため、当社が管理する対象サービスについて、メンテナンスモードへの切り替えや一時停止など、各環境に応じた緊急対策を実施しました。
並行して、AWS、Microsoft Azure、Google Cloudなど、複数のクラウド環境におけるPHPの利用状況と影響範囲を確認しました。
対象には、WordPressを利用したWebサイトのほか、LaravelやCodeIgniterなどのPHPフレームワークを使用したWebアプリケーション、Dockerコンテナ上でNginxとPHP-FPMを組み合わせて稼働するシステムも含まれていました。
各環境の構成に応じて、PHP公式のセキュリティ情報や、OS・コンテナイメージ・各種パッケージ提供元による修正パッチの公開状況を継続的に調査しました。
修正済みパッケージやコンテナイメージが提供され次第、早朝から対象サーバーやコンテナ環境へのアップデートを順次実施しました。
その後、修正パッチの適用状況やWebサイト・アプリケーションの動作を確認し、必要な確認作業を経てサービスを順次再開しました。
パンタグラフでは、重大なセキュリティリスクが発生した際には、通常の運用スケジュールにとらわれず、リスクの大きさに応じた迅速な判断と対応を重視しています。
Webサイトの安全性を維持するためには、日常的な保守・運用に加え、緊急時の迅速なリスク判断、適切な対策の実施、そして継続的な監視が重要です。
今後も、最新のセキュリティ情報を継続的に収集し、お客様のWebサイトやシステムの安全で安定した運用を支援してまいります。
まとめ
PHP2Shellは、PHPを利用するWebサイトやアプリケーションに影響する可能性がある重大な脆弱性です。
特に重要なのは、WordPressなどのアプリケーションを更新するだけでは十分とは限らず、PHP本体の状態を確認する必要があるという点です。
企業のWebサイトを安全に運用するためには、今回のような緊急アップデートへの対応に加え、サーバー環境全体を継続的に管理することが求められます。
株式会社パンタグラフでは、Webサイトの構築・運用に関する技術的な課題にも対応しています。PHPのバージョン確認やWebサイトの保守・運用についてお困りの場合は、お気軽にご相談ください。
参考情報
※本記事は2026年10月27日時点の公開情報をもとに作成しています。


pagetop